


Блокируем доступ к приватным сетям на Ubuntu через UFW
Иногда от дата-центра могут поступать жалобы на сканирование частных сетей, даже если вы не выполняли это намеренно. Чтобы исключить такие исходящие подключения, можно заблокировать приватные сети с помощью файрволла ufw.
#Установка ufw
Сначала проверьте, установлен ли ufw на сервере, и при необходимости установите его.
sudo apt install ufw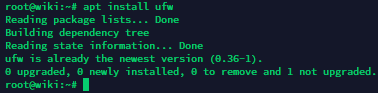
Перед включением файрволла откройте важные порты, чтобы не потерять доступ к сервисам. Обычно достаточно разрешить SSH, HTTP и HTTPS.
sudo ufw allow 22
sudo ufw allow 80
sudo ufw allow 443
После этого можно включить файрволл.
sudo ufw enable
Проверить текущий статус файрволла можно следующей командой.
sudo ufw status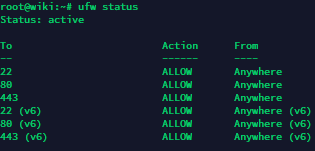
#Блокировка частных сетей
Теперь можно перейти к блокировке приватных сетей, чтобы исключить любые исходящие подключения к ним с сервера.
К приватным и служебным сетям относятся следующие диапазоны:
- 10.0.0.0/8
- 172.16.0.0/12
- 192.168.0.0/16
- 100.64.0.0/10
- 198.18.0.0/15
- 169.254.0.0/16
Добавьте правила, которые запретят исходящие подключения к этим диапазонам.
sudo ufw deny out from any to 10.0.0.0/8
sudo ufw deny out from any to 172.16.0.0/12
sudo ufw deny out from any to 192.168.0.0/16
sudo ufw deny out from any to 100.64.0.0/10
sudo ufw deny out from any to 198.18.0.0/15
sudo ufw deny out from any to 169.254.0.0/16
После добавления правил ещё раз проверьте их наличие.
sudo ufw status

# Либо через iptables
iptables-save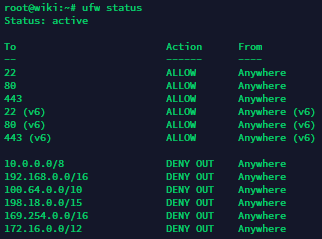
Если попробовать обратиться к адресу из заблокированной сети, соединение не будет установлено. Например, это можно проверить через .
ping 198.18.22.62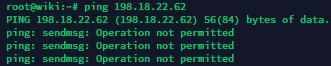
На этом настройка блокировки приватных сетей завершена.
#Разблокировка сетей при необходимости
Если позже потребуется снова разрешить доступ к одной из сетей, сначала выведите нумерованный список правил ufw.
sudo ufw status numbered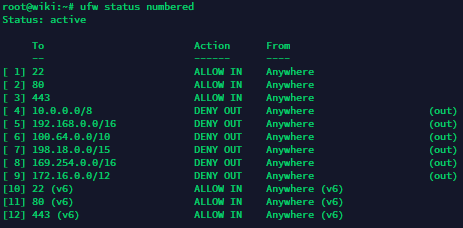
После этого удалите нужное правило по его номеру. Вместо укажите номер из вывода команды.
sudo ufw delete NНапример, можно удалить правило номер 7.
sudo ufw delete 7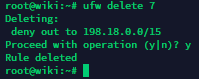
После удаления правила доступ к соответствующему адресу снова станет доступен.

Теперь вы умеете закрывать и открывать доступ сервера к частным сетям при помощи ufw.
Не нашли ответ? Мы на связи 24/7.Написать в поддержку