


Блокування доступу до приватних мереж в Ubuntu за допомогою UFW
Іноді від дата-центру можуть надходити скарги на сканування приватних мереж, навіть якщо ви не робили цього навмисно. Щоб виключити такі вихідні підключення, можна заблокувати приватні мережі за допомогою фаєрвола ufw.
#Встановлення ufw
Спочатку перевірте, чи встановлено ufw на вашому сервері, та за потреби встановіть його.
sudo apt install ufw
Перед увімкненням фаєрвола відкрийте потрібні порти, щоб не втратити доступ до сервісів. Зазвичай достатньо дозволити SSH, HTTP та HTTPS.
sudo ufw allow 22
sudo ufw allow 80
sudo ufw allow 443
Після цього можна увімкнути фаєрвол.
sudo ufw enable
Перевірити поточний статус фаєрвола можна такою командою.
sudo ufw status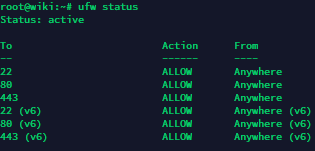
#Блокування приватних мереж
Тепер можна перейти до блокування приватних мереж, щоб виключити будь-які вихідні підключення до них з вашого сервера.
До приватних і службових мереж належать такі діапазони:
- 10.0.0.0/8
- 172.16.0.0/12
- 192.168.0.0/16
- 100.64.0.0/10
- 198.18.0.0/15
- 169.254.0.0/16
Щоб заблокувати ці діапазони, додайте такі правила.
sudo ufw deny out from any to 10.0.0.0/8
sudo ufw deny out from any to 172.16.0.0/12
sudo ufw deny out from any to 192.168.0.0/16
sudo ufw deny out from any to 100.64.0.0/10
sudo ufw deny out from any to 198.18.0.0/15
sudo ufw deny out from any to 169.254.0.0/16
Після додавання правил перевірте, що вони присутні.
sudo ufw status

# Або використайте iptables
iptables-save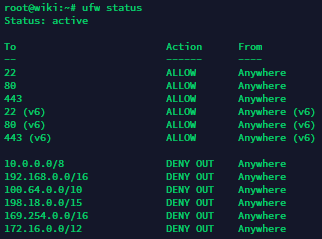
Якщо спробувати звернутися до адреси із заблокованого діапазону, з'єднання не буде встановлено. Наприклад, це можна перевірити через .
ping 198.18.22.62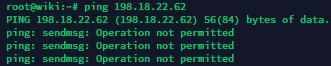
На цьому налаштування блокування приватних мереж завершено.
#Розблокування мереж за потреби
Якщо пізніше потрібно буде знову дозволити доступ до однієї з мереж, спочатку виведіть нумерований список поточних правил ufw.
sudo ufw status numbered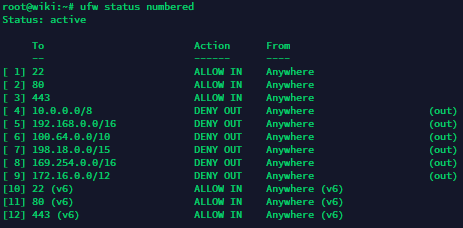
Після цього видаліть потрібне правило за його номером. Замість вкажіть фактичний номер із виводу попередньої команди.
sudo ufw delete NНаприклад, можна видалити правило 7.
sudo ufw delete 7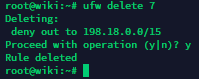
Після видалення правила доступ до відповідної адреси більше не буде обмежений.

Тепер ви вмієте закривати та відкривати доступ сервера до приватних мереж за допомогою ufw.
Не знайшли відповідь? Ми на звязку 24/7.Написати в підтримку